
Gemini BYOK では Google のリクエスト保存は無効にならない
目次
- BYOK、Vertex、Developer API はどう違うのか
- BYOK とリクエスト保存はどこで設定するのか
- Gemini のリクエスト保存は何が変わったのか
- Custom エンドポイントから Gemini Developer API を呼び出せるのか
- ネイティブ Developer API では store=false が機能するのか
- ローカルの対照テストで何を確認したのか
- フォールバックでプロジェクトのデータ処理は変わるのか
- 本番利用前に何を確認すべきか
- よくある質問
- Gemini BYOK はリクエストログを無効にするのか
- BYOK は推論リクエストのパラメーターで設定するのか
- store=false はデータを一切保持しないという意味か
- フォールバックを無効にすれば、すべてのリクエストが自分のプロジェクト内に収まるのか
Gemini BYOK(bring your own key)は顧客の認証情報を使うための仕組みであり、リクエスト保存を無効にするものではありません。今回検証したゲートウェイ経路では、BYOK を Synthorai のコンソールで設定し、保存ポリシーを対応する Google プロジェクトで設定します。Google の Chat 互換 API はトップレベルの store=false を拒否しました。一方、ネイティブ Gemini リクエストを Chat 形式に変換する経路では、このフィールドが欠落しました。
TL;DR
- Gemini はモデルファミリーです。Gemini Developer API と Vertex AI は、そのモデルを呼び出すための別々の Google サービスです。
- Synthorai の標準 Google BYOK 設定は Vertex 向けです。別途設定した Custom エンドポイントからは、Developer API の Chat 互換インターフェースを呼び出せます。
- ゲートウェイの認証情報とフォールバックは Synthorai のコンソールで設定し、Developer API のプロジェクトログは Google AI Studio で設定します。
- ゲートウェイ経由の同期リクエストを 6 件検証しました。Chat 形式で保存の真偽値を明示すると 400 が返りました。ネイティブ形式から Chat 形式への変換では真偽値が欠落し、成功したリクエストは AI Studio のログに記録されました。
BYOK、Vertex、Developer API はどう違うのか
BYOK が決めるのは、ゲートウェイが誰の認証情報を使うかです。Vertex AI と Gemini Developer API が決めるのは、リクエストを受け取る Google サービスです。モデル名に Gemini が含まれていても、接続先のサービスや保存ポリシーは特定できません。
| Google サービス | Google API ホスト | Synthorai の設定 | 確認する保存設定 |
|---|---|---|---|
| Vertex AI 上の Gemini | aiplatform.googleapis.com とリージョン別ホスト | Vertex と表示される標準 Google BYOK 設定に、Vertex の利用権限を持つ認証情報を登録 | 選択した Google Cloud プロジェクトの、サービスごとのログと保持設定 |
| Gemini Developer API | generativelanguage.googleapis.com | Google の OpenAI 互換インターフェースと Developer API キーを使う、個別の Custom エンドポイント | AI Studio のプロジェクトログ設定と、実際の API インターフェースが対応するリクエスト単位のオプション |
Custom エンドポイントはゲートウェイの設定であり、3 つ目の Google サービスではありません。接続先 URL、API 形式、顧客のキー、モデル一覧を指定します。Google の Chat 互換インターフェースは Developer API のインターフェースの 1 つです。ネイティブの GenerateContent インターフェースとはリクエスト形式が異なります。
標準の Vertex BYOK 設定には、Gemini Developer API キー専用の入力欄はありません。Vertex でよく使われる Google Cloud サービスアカウントは、プロジェクトの権限を持つアプリケーション用の ID です。Developer API キーは、それとは別のサービス設定を識別します。接続先で利用を許可された認証情報を使ってください。
以下の実験は Developer API を対象としています。Vertex については、Google のサービスごとの保持設定を確認してください。Developer API のログ設定変更から、Vertex の挙動を判断することはできません。
BYOK とリクエスト保存はどこで設定するのか
顧客の認証情報は Synthorai のコンソールで設定し、保存設定は接続先の Google サービスのコンソールで確認します。それぞれが制御するのは、リクエスト経路の異なる部分です。
| 設定場所 | 設定内容 |
|---|---|
| Synthorai コンソールの BYOK | 顧客の認証情報または Custom エンドポイント、対象モデル、有効・無効、フォールバックポリシー |
| Google AI Studio の Developer API プロジェクト | GenerateContent リクエストの保存とログの保持 |
| Google Cloud の Vertex プロジェクト | 対象サービスのログと保持設定 |
ゲートウェイの設定は BYOK ガイドに従ってください。設定後、アプリケーションはゲートウェイの API キーで通常の推論リクエストを送信します。Custom エンドポイントのモデル一覧は明示してください。仕様上、空の一覧はすべてのモデルをそのエンドポイントに振り向けます。プラットフォームの別名とは異なる場合があるため、そのエンドポイントが受け付けるモデル名を使います。
今回検証した Developer API の Custom エンドポイント経路では、Google プロジェクトの設定でアプリケーションログのポリシーを定めます。Google は AI Studio でプロジェクトログを有効・無効にする方法を公開しています。無効にする場合は、機密情報を含む prompt を送る前に、検証用リクエストで結果を確認してください。今回確認したのは保存が有効な状態であり、無効時の挙動は測定していません。
Google のネイティブ GenerateContent API では、リクエスト単位の制御が有効です。対応する store の値がプロジェクト設定に優先します。今回検証した Chat 互換経路について、ゲートウェイはこのパラメーターの Google 固有の互換性を保証していません。以下の検証結果から、この連携ではバックエンド側の設定による制御を推奨します。
Gemini のリクエスト保存は何が変わったのか
新規の有料 Gemini Developer API プロジェクトでは、呼び出し側またはプロジェクト設定で保存を無効にしない限り、Generate Content リクエストが保存されるようになりました。10 月 26 日より前に作成されたプロジェクトは、既存の設定を維持します。古いプロジェクト内で新しいキーを作成しても、新しいプロジェクトが作成されるわけではなく、適用されるログのデフォルト設定もそれだけでは判断できません。Google はこの変更を 10 月 26 日のリリースノートに記載しています。
リクエスト単位の store プロパティは、プロジェクトのデフォルト設定より優先されます。ログのガイドは、同期、streaming、バッチの Generate Content 呼び出しを対象としており、Google の OpenAI 互換インターフェース経由の呼び出しも含みます。保存されたプロジェクトログの保持期間はデフォルトで 55 日です。7 日、14 日、28 日、55 日に設定できます。ログをデータセットに保存すると、このライフサイクルは変わります。
リクエスト保存は、学習への利用やセキュリティログとも別です。Google の有料サービスの利用規約では、有料サービスの prompt と応答を製品の改善に使わないとしつつ、安全性とセキュリティのための限定的な保持について説明しています。アプリケーションログを無効にしても、制御できるのは保存の仕組みの 1 つに限られます。
Custom エンドポイントから Gemini Developer API を呼び出せるのか
隔離した Synthorai の Custom エンドポイント処理経路では、store を省略すると、Google の Chat 互換エンドポイント経由で Gemini 3.5 Flash-Liteを正常に呼び出せました。Google は HTTP 200 と OK を返し、ゲートウェイもクライアントに HTTP 200 を返しました。トップレベルに store=true または store=false を明示すると、Google はリクエストが無効であることを示す HTTP 400 を返しました。
隔離したテスト環境では、Custom エンドポイントを次のように設定しました。
| 設定項目 | 値 |
|---|---|
| エンドポイントの API 種別 | OpenAI Chat Completions(openai_chat) |
| Google のベース URL | https://generativelanguage.googleapis.com/v1beta/openai |
| 認証情報 | 既存の Gemini Developer API キーを Bearer 認証で送信 |
| モデル一覧 | gemini-3.5-flash-lite のみ |
| プラットフォームへのフォールバック | 無効 |
記録用プロキシで確認したところ、Chat 形式のクライアントリクエストでは、明示した真偽値が送信 JSON にそのまま残っていました。Google のエラーは Invalid JSON payload received. Unknown name "store": Cannot find field. でした。この結果が示すのは、Chat のトップレベルのフィールドに関する挙動です。Google 固有の拡張がすべて非対応であることを示すものではありません。
同期リクエストの最終的な検証結果は次のとおりです。クライアントのリクエスト形式によって、送信内容が変わりました。
| クライアントのリクエスト形式 | 入力の store | 送信した Chat の store | Google / クライアントの HTTP | AI Studio のログ |
|---|---|---|---|---|
| Chat | true | true | 400 / 400 | 応答の生成なし |
| Chat | false | false | 400 / 400 | 応答の生成なし |
| Chat | 省略 | 省略 | 200 / 200 | 表示あり |
| ネイティブ Gemini | true | 省略 | 200 / 200 | 表示あり |
| ネイティブ Gemini | false | 省略 | 200 / 200 | 表示あり |
| ネイティブ Gemini | 省略 | 省略 | 200 / 200 | 表示あり |
各行は、同じモデルと有料プロジェクトに送った検証用リクエスト 1 件に対応します。呼び出し後、AI Studio のフィルターをかけていない All datasets 一覧で、成功した 4 件すべての識別用マーカーを確認できました。ネイティブ形式で store=false を指定したケースも含まれます。プロジェクトの GenerateContent 保存設定は有効でした。ネイティブ形式から Chat 形式への変換でフラグが失われたため、保存を拒否する指定がないまま Google に届き、アプリケーションログに記録されました。
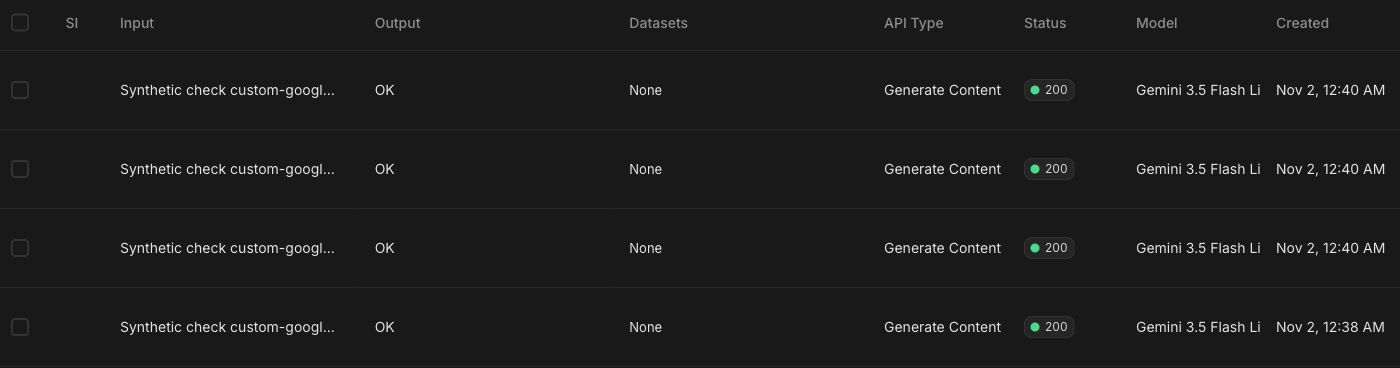
スクリーンショットでは入力欄が途中で切れていますが、実際の一覧では各マーカーの全文を照合しました。先頭の 3 行は、ネイティブ形式の省略、false、true に対応し、その次が Chat 形式の省略です。確認できたのは、これらのケースがアプリケーションログに表示されることです。Google のすべての保持の仕組みを検証したわけではありません。
テストは 2026 年 11 月 1 日(UTC)に、既存の有料プロジェクトと検証用 prompt を使って実施しました。隔離したゲートウェイ環境には、テスト用のユーザーとワークスペースの ID、および一時的な暗号化済み認証情報ストレージを用意しました。ローカルの記録用プロキシは、送信本文と顧客の Bearer 認証情報を変更せず、HTTPS で Google に転送しました。本番コンソールでの設定、公開接続先 URL のチェック、クライアント認証、streaming は今回のテスト対象外です。
ネイティブ Developer API では store=false が機能するのか
Gemini 3.5 Flash-Liteへのネイティブ GenerateContent の直接呼び出しでは、store=true と store=false の両方が受け付けられました。2 件とも HTTP 200 と応答 ID が返り、使用量はそれぞれ入力 32 token、出力 1 token でした。約 13 分後、AI Studio の一覧全体には true のマーカーと OK の出力が表示され、false のマーカーはありませんでした。この対照実験から、ネイティブと Chat 互換のインターフェースは個別に検証する必要があると分かります。

ネイティブ REST 呼び出しでは、store はトップレベルの真偽値であり、generationConfig 内の生成パラメーターとは別です。この構造は REST リファレンスに定義されています。以下は Google に直接送る対照実験用のリクエストであり、ゲートウェイの BYOK 設定とは別のものです。
import json
import os
import secrets
import urllib.request

marker = "storage-check-" + secrets.token_hex(8)
body = {
    "contents": [{"role": "user", "parts": [
        {"text": f"Synthetic request {marker}. Reply only OK."}
    ]}],
    "generationConfig": {"maxOutputTokens": 16},
    "store": False,
}
request = urllib.request.Request(
    "https://generativelanguage.googleapis.com/v1beta/"
    "models/gemini-3.5-flash-lite:generateContent",
    data=json.dumps(body).encode(),
    headers={"Content-Type": "application/json",
             "x-goog-api-key": os.environ["GEMINI_API_KEY"]},
    method="POST",
)
with urllib.request.urlopen(request, timeout=30) as response:
    result = json.load(response)
print({"marker": marker, "response_id": result.get("responseId"),
       "usage": result.get("usageMetadata")})
リクエスト後、認証先プロジェクトのログでマーカーを確認してください。false のマーカーがないことを解釈する前に、true を指定した陽性対照を確認します。HTTP 200 が示すのはリクエストが受理されたことです。ログの観察が示すのは、観察対象のアプリケーションログに表示されたかどうかです。
この有料プロジェクトは 10 月 26 日より前に作成されており、GenerateContent の保存は有効、保持期間の表示は 55 日でした。どちらの設定も変更していません。AI Studio で個別ログの詳細を読み込めなかったため、一覧全体に表示された prompt、出力、モデル、ステータス、タイムスタンプで確認しました。この観察はアプリケーションログに関するものであり、Google のすべての保持の仕組みを対象とするものではありません。
ローカルの対照テストで何を確認したのか
ローカルの記録用プロキシでは、Chat、Responses、ネイティブ Gemini の各リクエスト形式について、store が true、false、省略の計 9 ケースを検証しました。Chat と Responses は明示した真偽値を保持し、ネイティブ Gemini から Chat への変換では欠落しました。テストには検証用の顧客認証情報とローカルの受信先を使い、Google への呼び出しは行っていません。
追加の 2 ケースでは、制御下にある顧客エンドポイントから HTTP 503 を返しました。フォールバックが無効の場合、クライアントには 503 が返り、プラットフォームへの試行は 0 回でした。有効の場合は、スタブ化したプラットフォームへの 1 回の試行が 200 を返しました。これは障害シナリオ 1 つの検証であり、認証情報のライフサイクルやフォールバックのすべての条件を検証したものではありません。
フォールバックでプロジェクトのデータ処理は変わるのか
フォールバックによって、プロジェクト設定の異なる認証情報でリクエストが送信される場合があります。特定のプロジェクト内で処理する必要があるワークロードでは、その切り替えもポリシーの設定と検証に含める必要があります。
Synthorai のドキュメントにある Custom エンドポイントの Synthorai クレジットへの自動フォールバック 設定は、そのエンドポイントが失敗した後にプラットフォームが応答してよいかを決めます。実装上は、利用可能なキーで上流への呼び出しが失敗する場合と、キーが存在しない、または利用条件を満たさない場合も区別されます。システム内で通る経路はそれぞれ異なります。
| シナリオ | 確認すること |
|---|---|
| 設定済みの顧客認証情報で上流エラーが発生する | 許可されたフォールバックが、承認済みの認証情報とサービスの範囲内に収まるか |
| キーが削除または無効化される | 次のリクエストの送信先。BYOK ガイドにはキー削除後の共有認証情報へのフォールバックが記載されている |
| モデルがキーのモデルフィルターの対象外である | 呼び出しが拒否されるか、別の認証情報が使われるか |
| 認証情報を解決できない | システムが呼び出しを拒否するか、可用性確保のためのフォールバック動作に従うか |
| リクエストに 2 つ目のモデルが明示されている | そのモデルに、個別に承認された認証情報とサービスがあるか |
単一のプロジェクト内で処理しなければならないワークロードでは、承認済みの認証情報とサービスが使えない場合に、必ず拒否されることを確認してください。上流エラー時のフォールバックを無効にするだけでは、表のすべてのケースでその動作になるとは限りません。
本番利用前に何を確認すべきか
prompt が AI Studio のログに表示されてもよい開発ツールでは、今回検証した Developer API の Custom エンドポイント経路で、store を省略したリクエストが正常に完了しました。ゲートウェイのコンソールで認証情報、モデル一覧、フォールバックポリシーを設定し、対応する Google プロジェクトのログ設定を確認してください。
アプリケーションログを無効にする必要があるワークロードでは、このゲートウェイ連携に対して、Google が文書化しているプロジェクト設定による制御を推奨します。自分のプロジェクトで、無効時の挙動を検証してください。この設定は今回の実験対象ではありません。拒否された store=false を削除して、プライバシー上の挙動が変わらないと考えてはいけません。
特定のプロジェクト内で処理する必要があるワークロードや、機密情報を扱うワークロードでは、認証情報の所有者とすべてのフォールバック先も確認し、セキュリティ目的の保持、キャッシュ、クラウドのログ設定を点検してください。Vertex は独自の制御を別途確認する必要があります。BYOK の設定だけで、これらの条件を満たしたとは判断できません。
検証用マーカー、接続先のプロジェクトとサービス、最終的な保存フィールド、取得できる場合はプロバイダーの応答 ID を記録し、プロバイダーのログと照合してください。最終的な BYOK の課金ラベルだけでは、それ以前の各試行の送信先を特定できません。
処理経路全体については、LLM のデータ保持と ZDRを参照してください。リクエストの相関付けについては、トレースとセッションを参照してください。
よくある質問
Gemini BYOK はリクエストログを無効にするのか
Gemini BYOK は、顧客の認証情報を選択するためにゲートウェイのコンソールで設定します。ログは、実際のサービスのプロジェクト設定と、対応するリクエスト単位のオプションによって制御されます。接続先のサービスとログ設定を確認してください。
BYOK は推論リクエストのパラメーターで設定するのか
Synthorai BYOK はコンソールで設定し、その後はゲートウェイの API キーで通常の推論リクエストを送ります。標準の Google 認証情報登録は Vertex 向けです。Developer API の Custom エンドポイントは別途設定します。推論ペイロードに Google のキーや store=false を含めても、この設定の代わりにはなりません。リクエスト保存は、実際の Google プロジェクトで別途設定してください。
store=false はデータを一切保持しないという意味か
ネイティブ Gemini の store=false が制御するのは、アプリケーションのリクエスト保存です。プロバイダーのセキュリティ目的の保持、キャッシュ、その他の状態には別のルールがあります。このフラグだけでは、リクエスト経路全体でデータを一切保持しないことは保証されません。
フォールバックを無効にすれば、すべてのリクエストが自分のプロジェクト内に収まるのか
上流エラー時のフォールバック設定が制御するのは、判断の一部です。認証情報がない場合や利用条件を満たさない場合、モデルチェーンが明示されている場合は、別途確認が必要です。特定のプロジェクト内で処理する必要があるワークロードでは、承認済みの認証情報とサービスが使えない場合に、実際に拒否されることを確認してください。