
Gemini BYOK non disattiva il salvataggio richieste di Google
Indice
- Che rapporto c’è tra BYOK, Vertex e la Developer API?
- Dove si configurano BYOK e il salvataggio delle richieste?
- Cosa è cambiato nel salvataggio delle richieste Gemini?
- Un endpoint Custom può chiamare la Gemini Developer API?
- store=false funziona sulla Developer API nativa?
- Cosa hanno verificato i controlli locali?
- Il fallback può cambiare la gestione dei dati del progetto?
- Cosa verificare prima dell’uso in produzione?
- FAQ
- Gemini BYOK disattiva i log delle richieste?
- Devo configurare BYOK tramite i parametri delle richieste di inferenza?
- store=false equivale a conservazione zero dei dati?
- Disattivare il fallback garantisce che ogni richiesta resti nel mio progetto?
Gemini BYOK (bring your own key) permette di usare le credenziali del cliente, ma non disattiva il salvataggio delle richieste. Per il percorso tramite gateway testato qui, BYOK va configurato nella console di Synthorai e la policy di salvataggio nel progetto Google associato. Nei nostri test, l’API di Google compatibile con Chat ha rifiutato store=false al livello principale della richiesta. La conversione di una richiesta Gemini nativa in formato Chat, invece, ha omesso il campo.
TL;DR
- Gemini è una famiglia di modelli. Gemini Developer API e Vertex AI sono due servizi Google distinti per chiamare questi modelli.
- La configurazione Google BYOK standard di Synthorai usa Vertex; un endpoint Custom configurato separatamente può usare l’interfaccia della Developer API compatibile con Chat.
- Credenziali del gateway e fallback si configurano nella console di Synthorai; i log del progetto Developer API si configurano in Google AI Studio.
- In sei test sincroni tramite gateway, i valori booleani espliciti per il salvataggio in formato Chat hanno prodotto un errore 400. La conversione dal formato nativo a Chat ha omesso i valori booleani e le richieste riuscite sono comparse nei log di AI Studio.
Che rapporto c’è tra BYOK, Vertex e la Developer API?
BYOK indica di chi sono le credenziali usate dal gateway. Vertex AI e Gemini Developer API indicano il servizio Google che riceve la richiesta. La presenza di Gemini nel nome del modello non identifica né il servizio né la sua policy di salvataggio.
| Servizio Google | Host dell’API Google | Configurazione Synthorai | Controlli sul salvataggio da verificare |
|---|---|---|---|
| Gemini su Vertex AI | aiplatform.googleapis.com, inclusi gli host regionali | Configurazione Google BYOK standard, contrassegnata come Vertex, con credenziali autorizzate per Vertex | Controlli su log e conservazione specifici del servizio nel progetto Google Cloud selezionato |
| Gemini Developer API | generativelanguage.googleapis.com | Endpoint Custom separato con l’interfaccia Google compatibile con OpenAI e una chiave Developer API | Log del progetto in AI Studio; opzioni a livello di richiesta supportate dall’interfaccia API effettivamente usata |
Un endpoint Custom è una configurazione del gateway, non un terzo servizio Google. Specifica URL di destinazione, formato API, chiave del cliente ed elenco dei modelli. L’interfaccia compatibile con Chat di Google è una delle interfacce della Developer API; l’interfaccia nativa GenerateContent usa un formato di richiesta diverso.
La configurazione Vertex BYOK standard non prevede un campo dedicato alla chiave Gemini Developer API. Un account di servizio Google Cloud, comunemente usato per Vertex, è un’identità applicativa con autorizzazioni sul progetto. Una chiave Developer API identifica una configurazione di servizio diversa. Le credenziali devono essere autorizzate per la destinazione selezionata.
Gli esperimenti descritti di seguito riguardano la Developer API. Per Vertex, consulta i controlli sulla conservazione specifici del servizio di Google: la modifica ai log della Developer API non dimostra come si comporti Vertex.
Dove si configurano BYOK e il salvataggio delle richieste?
Configura le credenziali del cliente nella console di Synthorai, poi verifica il salvataggio nella console del servizio Google selezionato. Queste impostazioni controllano parti diverse del percorso della richiesta.
| Dove | Cosa configurare |
|---|---|
| Console Synthorai, BYOK | Credenziali del cliente o endpoint Custom, modelli previsti, stato di abilitazione e policy di fallback |
| Google AI Studio, progetto Developer API | Salvataggio delle richieste GenerateContent e conservazione dei log |
| Google Cloud, progetto Vertex | Controlli su log e conservazione del servizio interessato |
Segui la guida a BYOK per configurare il gateway. Le applicazioni usano poi la propria chiave API del gateway per le normali chiamate di inferenza. Specifica sempre l’elenco dei modelli di un endpoint Custom: secondo il comportamento documentato, un elenco vuoto intercetta tutti i modelli. Usa nomi di modello accettati dall’endpoint, perché gli alias della piattaforma possono essere diversi.
Per il percorso tramite endpoint Custom della Developer API testato qui, usa l’impostazione del progetto Google per definire la policy dei log applicativi. Google documenta come attivare e disattivare i log di progetto in AI Studio. Se li disattivi, verifica il risultato con richieste sintetiche prima di usare prompt sensibili. Nei nostri test il salvataggio era attivo; non abbiamo misurato il comportamento con l’impostazione disattivata.
Il controllo a livello di richiesta resta valido sull’API nativa GenerateContent di Google, dove un valore store supportato prevale sull’impostazione del progetto. Il gateway non garantisce la compatibilità specifica con Google per questo parametro sul percorso compatibile con Chat testato qui. I risultati seguenti spiegano perché, per questa integrazione, consigliamo di intervenire sulla configurazione del backend.
Cosa è cambiato nel salvataggio delle richieste Gemini?
I nuovi progetti a pagamento della Gemini Developer API ora salvano le richieste Generate Content, a meno che il chiamante o l’impostazione del progetto non disattivino il salvataggio. I progetti creati prima del 26 ottobre mantengono l’impostazione esistente. Creare una nuova chiave in un progetto precedente non crea un nuovo progetto e non determina quale impostazione predefinita dei log si applichi. Google documenta la modifica nelle note di rilascio del 26 ottobre.
La proprietà store della richiesta ha la precedenza sull’impostazione predefinita del progetto. La guida ai log tratta le chiamate Generate Content sincrone, in streaming e batch, comprese quelle tramite l’interfaccia Google compatibile con OpenAI. I log salvati nel progetto hanno un periodo di conservazione predefinito di 55 giorni, configurabile a 7, 14, 28 o 55 giorni. Salvare un log in un dataset ne modifica il ciclo di vita.
Il salvataggio delle richieste è distinto anche dall’uso per l’addestramento e dai log di sicurezza. I termini dei servizi a pagamento di Google indicano che prompt e risposte a pagamento non vengono usati per migliorare i prodotti, ma prevedono una conservazione limitata per finalità di sicurezza. Disattivare il log applicativo interviene su un solo meccanismo di salvataggio.
Un endpoint Custom può chiamare la Gemini Developer API?
La pipeline isolata dell’endpoint Custom di Synthorai ha chiamato correttamente Gemini 3.5 Flash-Lite tramite l’endpoint Google compatibile con Chat quando store era omesso. Google ha restituito HTTP 200 e OK, e il gateway ha restituito HTTP 200 al client. Con store=true o store=false esplicito al livello principale, Google ha restituito HTTP 400, indicando che la richiesta non era valida.
L’ambiente di test isolato usava questi valori di configurazione per l’endpoint Custom:
| Impostazione | Valore |
|---|---|
| Tipo di API dell’endpoint | OpenAI Chat Completions (openai_chat) |
| URL di base Google | https://generativelanguage.googleapis.com/v1beta/openai |
| Credenziale | Chiave Gemini Developer API esistente, inviata con autenticazione Bearer |
| Elenco dei modelli | Solo gemini-3.5-flash-lite |
| Fallback sulla piattaforma | Disattivato |
Il componente di registrazione ha confermato che le richieste del client in formato Chat mantenevano ogni valore booleano esplicito nel JSON in uscita. L’errore di Google era Invalid JSON payload received. Unknown name "store": Cannot find field. Questo risultato riguarda il campo Chat al livello principale; non dimostra che tutte le possibili estensioni specifiche di Google siano prive di supporto.
La matrice finale dei test sincroni mostra come il formato della richiesta del client abbia influito sulla trasmissione:
| Formato della richiesta del client | store in ingresso | store nella richiesta Chat in uscita | HTTP Google / client | Log in AI Studio |
|---|---|---|---|---|
| Chat | true | true | 400 / 400 | Nessuna risposta generata |
| Chat | false | false | 400 / 400 | Nessuna risposta generata |
| Chat | Omesso | Omesso | 200 / 200 | Visibile |
| Gemini nativo | true | Omesso | 200 / 200 | Visibile |
| Gemini nativo | false | Omesso | 200 / 200 | Visibile |
| Gemini nativo | Omesso | Omesso | 200 / 200 | Visibile |
Ogni riga rappresenta una richiesta sintetica allo stesso modello e allo stesso progetto a pagamento. Dopo le chiamate, l’elenco senza filtri All datasets di AI Studio mostrava i marcatori esatti di tutti e quattro i casi riusciti, incluso quello in formato nativo con store=false. L’impostazione di salvataggio GenerateContent del progetto era attiva. La conversione dal formato nativo a Chat ha eliminato il flag: la richiesta è quindi arrivata a Google senza l’indicazione di non salvarla ed è comparsa nel log applicativo.
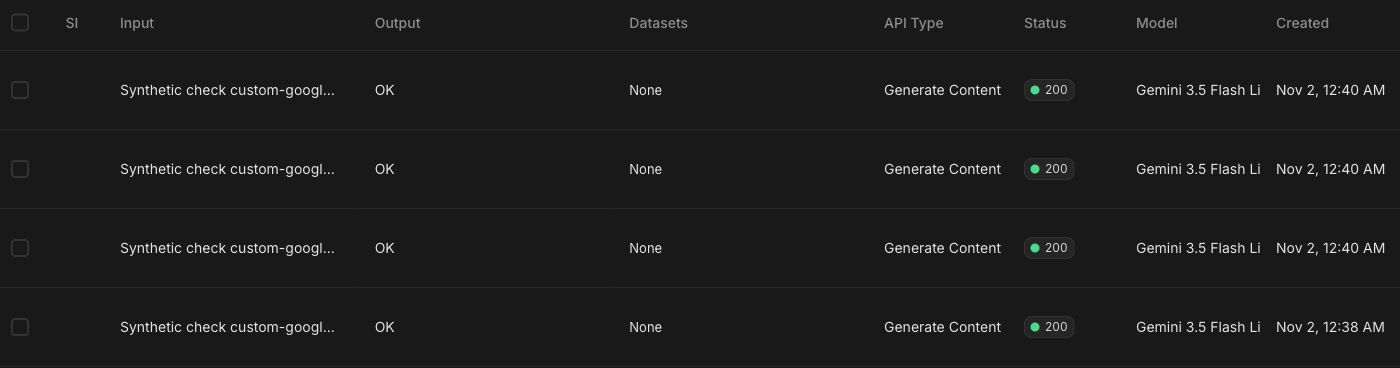
Le celle di input nello screenshot sono troncate; abbiamo verificato ciascun marcatore completo nell’elenco dal vivo. Le prime tre righe corrispondono alle richieste native con valore omesso, false e true, seguite dalla richiesta Chat con valore omesso. Questo conferma la visibilità di questi casi nel log applicativo, non il comportamento di tutti i meccanismi di conservazione di Google.
Abbiamo eseguito questi test il 1 novembre 2026 (UTC), usando un progetto a pagamento esistente e prompt sintetici. L’ambiente gateway isolato forniva un’identità utente/workspace di test e un archivio temporaneo cifrato per le credenziali. Un componente di registrazione locale inoltrava a Google tramite HTTPS il corpo in uscita e la credenziale Bearer del cliente, senza modificarli. Il test non comprendeva la configurazione della console di produzione, i controlli sugli URL di destinazione pubblici, l’autenticazione del client e lo streaming.
store=false funziona sulla Developer API nativa?
Le chiamate dirette a GenerateContent nativo su Gemini 3.5 Flash-Lite hanno accettato sia store=true sia store=false. Entrambe le richieste hanno restituito HTTP 200, un ID di risposta e 32 token di input più 1 token di output. Circa 13 minuti dopo, l’elenco completo di AI Studio mostrava il marcatore true e l’output OK; il marcatore false era assente. Questo confronto di controllo mostra perché le interfacce nativa e compatibile con Chat vadano verificate separatamente.

Nelle chiamate REST native, store è un booleano al livello principale, separato dai parametri di generazione in generationConfig. La documentazione REST definisce questa struttura. L’esempio seguente è una richiesta di controllo diretta a Google, distinta dalla configurazione BYOK del gateway:
import json
import os
import secrets
import urllib.request

marker = "storage-check-" + secrets.token_hex(8)
body = {
    "contents": [{"role": "user", "parts": [
        {"text": f"Synthetic request {marker}. Reply only OK."}
    ]}],
    "generationConfig": {"maxOutputTokens": 16},
    "store": False,
}
request = urllib.request.Request(
    "https://generativelanguage.googleapis.com/v1beta/"
    "models/gemini-3.5-flash-lite:generateContent",
    data=json.dumps(body).encode(),
    headers={"Content-Type": "application/json",
             "x-goog-api-key": os.environ["GEMINI_API_KEY"]},
    method="POST",
)
with urllib.request.urlopen(request, timeout=30) as response:
    result = json.load(response)
print({"marker": marker, "response_id": result.get("responseId"),
       "usage": result.get("usageMetadata")})
Dopo la richiesta, cerca il marcatore nei log del progetto autorizzato. Usa un controllo positivo con true prima di interpretare l’assenza del log con marcatore false. HTTP 200 conferma che la richiesta è stata accettata; l’osservazione dei log conferma la visibilità nel log applicativo esaminato.
Il progetto a pagamento era stato creato prima del 26 ottobre e aveva il salvataggio GenerateContent attivo, con un periodo di conservazione visualizzato di 55 giorni. Non abbiamo modificato nessuna delle due impostazioni. I dettagli dei singoli log di AI Studio non si caricavano, quindi le osservazioni si basano su prompt, output, modello, stato e timestamp dell’elenco completo. Queste osservazioni riguardano i log applicativi, non tutti i meccanismi di conservazione di Google.
Cosa hanno verificato i controlli locali?
Nove casi eseguiti con il componente di registrazione locale coprivano i formati di richiesta Chat, Responses e Gemini nativo, ciascuno con store true, false e omesso. Chat e Responses mantenevano i booleani espliciti; la conversione da Gemini nativo a Chat li ometteva. Questi test usavano credenziali cliente sintetiche e ricevitori locali, senza chiamare Google.
Altri due casi usavano un errore HTTP 503 controllato dell’endpoint del cliente. Con il fallback disattivato, il client riceveva 503 e non veniva effettuato alcun tentativo sulla piattaforma. Con il fallback attivato, un tentativo simulato sulla piattaforma restituiva 200. Questo verifica un solo scenario di errore, non tutte le condizioni del ciclo di vita delle credenziali o del fallback.
Il fallback può cambiare la gestione dei dati del progetto?
Il fallback può inviare una richiesta usando credenziali associate a impostazioni di progetto diverse. Per un carico di lavoro vincolato a un progetto, questa possibilità deve rientrare nella policy configurata e nelle relative verifiche.
L’impostazione documentata di Synthorai per gli endpoint Custom, Fallback automatico sui crediti Synthorai, determina se la piattaforma può rispondere dopo un errore dell’endpoint. L’implementazione distingue inoltre tra un errore a monte con una chiave idonea e una chiave assente o non idonea. Sono percorsi diversi nel sistema.
| Scenario | Cosa verificare |
|---|---|
| Una credenziale cliente configurata riceve un errore a monte | Se il fallback consentito resta entro l’insieme approvato di credenziali e servizi |
| La chiave viene rimossa o disattivata | Dove viene inviata la richiesta successiva; la guida BYOK documenta il fallback su credenziali condivise dopo la rimozione della chiave |
| Il modello non rientra nel filtro dei modelli della chiave | Se la chiamata viene rifiutata o usa un’altra credenziale |
| La risoluzione delle credenziali non è disponibile | Se il sistema rifiuta la chiamata o applica il fallback previsto per garantire la disponibilità |
| La richiesta indica esplicitamente un secondo modello | Se quel modello dispone di credenziali e di un servizio approvati separatamente |
Per un carico di lavoro che deve restare in un solo progetto, verifica che la richiesta venga rifiutata ogni volta che non sono disponibili credenziali e servizi approvati. Disattivare il solo fallback per gli errori a monte non dimostra che questo comportamento valga per tutte le righe della tabella.
Cosa verificare prima dell’uso in produzione?
Per gli strumenti di sviluppo i cui prompt possono comparire nei log di AI Studio, il percorso testato tramite endpoint Custom della Developer API ha completato le richieste quando store era omesso. Configura credenziali, elenco dei modelli e policy di fallback nella console del gateway, quindi verifica l’impostazione dei log del progetto Google associato.
Per i carichi di lavoro che richiedono la disattivazione dei log applicativi, il controllo di progetto documentato da Google è l’impostazione consigliata per questa integrazione con il gateway. Verifica il comportamento nel tuo progetto con l’impostazione disattivata: questa configurazione non faceva parte del nostro esperimento. Non rimuovere un campo store=false rifiutato dando per scontato che la richiesta mantenga lo stesso comportamento in termini di privacy.
Per i carichi di lavoro vincolati a un progetto o con dati sensibili, verifica anche la titolarità delle credenziali e ogni destinazione di fallback, ed esamina la conservazione per motivi di sicurezza, le cache e i log cloud. Vertex richiede una verifica separata dei propri controlli. La sola configurazione BYOK non certifica queste condizioni.
Registra un marcatore sintetico, il progetto e il servizio di destinazione, il campo di salvataggio finale e l’ID di risposta del provider, quando disponibile. Correlali con i log del provider. Un’etichetta BYOK nella fatturazione finale non dimostra la destinazione di ogni tentativo precedente.
Per la catena di elaborazione nel suo complesso, consulta conservazione dei dati degli LLM e ZDR. Per correlare le richieste, consulta tracce e sessioni.
FAQ
Gemini BYOK disattiva i log delle richieste?
Gemini BYOK si configura nella console del gateway per selezionare le credenziali del cliente. I log restano sotto il controllo delle impostazioni del progetto del servizio effettivamente usato e delle opzioni supportate a livello di richiesta. Verifica il servizio di destinazione e la sua configurazione dei log.
Devo configurare BYOK tramite i parametri delle richieste di inferenza?
Configura Synthorai BYOK dalla console, poi invia normali chiamate di inferenza usando la chiave API del gateway. La voce Google standard nell’archivio delle credenziali usa Vertex; gli endpoint Custom per la Developer API si configurano separatamente. Né una chiave Google né store=false nel payload di inferenza sostituiscono questa configurazione. Il salvataggio delle richieste va configurato separatamente nel progetto Google effettivamente usato.
store=false equivale a conservazione zero dei dati?
L’impostazione nativa Gemini store=false controlla il salvataggio delle richieste a livello applicativo. La conservazione per motivi di sicurezza del provider, le cache e gli altri dati di stato seguono regole separate. Il solo flag, quindi, non garantisce la conservazione zero dei dati lungo l’intero percorso della richiesta.
Disattivare il fallback garantisce che ogni richiesta resti nel mio progetto?
L’interruttore del fallback per gli errori a monte copre solo una parte della decisione. Le credenziali assenti o non idonee e le catene di modelli esplicite richiedono verifiche separate. Per un carico di lavoro vincolato a un progetto, verifica che la richiesta venga effettivamente rifiutata ogni volta che non sono disponibili credenziali e servizi approvati.