
Gemini BYOK no desactiva el almacenamiento de solicitudes en Google
Contenido
- ¿Cómo encajan BYOK, Vertex y la Developer API?
- ¿Dónde deben configurar los clientes BYOK y el almacenamiento de solicitudes?
- ¿Qué ha cambiado en el almacenamiento de solicitudes de Gemini?
- ¿Puede un endpoint Custom llamar a Gemini Developer API?
- ¿Funciona store=false en la Developer API nativa?
- ¿Qué verificaron las pruebas de control locales?
- ¿Puede el fallback cambiar el tratamiento de datos del proyecto?
- ¿Qué debes verificar antes de pasar a producción?
- Preguntas frecuentes
- ¿Gemini BYOK desactiva el registro de solicitudes?
- ¿Debo configurar BYOK mediante parámetros de la solicitud de inferencia?
- ¿store=false significa conservación cero de datos?
- ¿Desactivar el fallback garantiza que todas las solicitudes permanezcan en mi proyecto?
Gemini BYOK (bring your own key) permite usar las credenciales del cliente; no desactiva el almacenamiento de solicitudes. Para la ruta del gateway que probamos aquí, hay que configurar BYOK en la consola de Synthorai y la política de almacenamiento en el proyecto de Google asociado. En nuestras pruebas, la API compatible con Chat de Google rechazó store=false en el nivel superior, mientras que la conversión de una solicitud nativa de Gemini a Chat omitió el campo.
TL;DR
- Gemini es una familia de modelos. Gemini Developer API y Vertex AI son servicios distintos de Google para llamar a esos modelos.
- La entrada estándar de Google BYOK en Synthorai apunta a Vertex; un endpoint Custom configurado por separado puede apuntar a la interfaz compatible con Chat de la Developer API.
- Configura las credenciales y el fallback del gateway en la consola de Synthorai; configura el registro del proyecto de la Developer API en Google AI Studio.
- En seis pruebas síncronas del gateway, los valores booleanos explícitos de almacenamiento en Chat devolvieron 400; la conversión de formato nativo a Chat omitió esos valores y las solicitudes correctas aparecieron en los registros de AI Studio.
¿Cómo encajan BYOK, Vertex y la Developer API?
BYOK indica de quién son las credenciales que usa el gateway. Vertex AI y Gemini Developer API identifican el servicio de Google que recibe la solicitud. Que el nombre de un modelo incluya Gemini no identifica el servicio ni su política de almacenamiento.
| Servicio de Google | Host de la API de Google | Configuración en Synthorai | Controles de almacenamiento que revisar |
|---|---|---|---|
| Gemini en Vertex AI | aiplatform.googleapis.com, incluidos los hosts regionales | Entrada estándar de Google BYOK, etiquetada como Vertex, con una credencial autorizada para Vertex | Controles de registro y conservación específicos del servicio en el proyecto de Google Cloud seleccionado |
| Gemini Developer API | generativelanguage.googleapis.com | Endpoint Custom independiente que usa la interfaz de Google compatible con OpenAI y una clave de la Developer API | Registro del proyecto en AI Studio; opciones por solicitud que admita la interfaz de API utilizada |
Un endpoint Custom es una configuración del gateway, no un tercer servicio de Google. Define la URL de destino, el formato de API, la clave del cliente y la lista de modelos. La interfaz compatible con Chat de Google es una de las interfaces de la Developer API; su interfaz nativa GenerateContent usa otro formato de solicitud.
La entrada estándar de Vertex BYOK no tiene un campo específico para una clave de Gemini Developer API. Una cuenta de servicio de Google Cloud, habitual en Vertex, es una identidad de aplicación con permisos en el proyecto. Una clave de la Developer API identifica una configuración de servicio distinta. Usa credenciales autorizadas para el destino elegido.
Los experimentos siguientes se realizaron contra la Developer API. Para Vertex, consulta los controles de conservación específicos del servicio de Google; el cambio de registro de la Developer API no permite deducir el comportamiento de Vertex.
¿Dónde deben configurar los clientes BYOK y el almacenamiento de solicitudes?
Configura las credenciales del cliente en la consola de Synthorai y revisa después el almacenamiento en la consola del servicio de Google elegido. Estos ajustes controlan partes distintas del recorrido de la solicitud.
| Dónde | Qué configurar |
|---|---|
| Consola de Synthorai, BYOK | Credencial del cliente o endpoint Custom, modelos previstos, estado de activación y política de fallback |
| Google AI Studio, proyecto de la Developer API | Almacenamiento de solicitudes GenerateContent y conservación de registros |
| Google Cloud, proyecto de Vertex | Controles de registro y conservación del servicio correspondiente |
Sigue la guía de BYOK para configurar el gateway. Después, las aplicaciones usan su clave de API del gateway para las llamadas de inferencia habituales. Define expresamente la lista de modelos de un endpoint Custom: según el comportamiento documentado, una lista vacía hace que el endpoint gestione todos los modelos. Usa nombres de modelo que ese endpoint acepte, ya que los alias de la plataforma pueden ser distintos.
Para la ruta probada con un endpoint Custom de la Developer API, establece la política de registros de aplicación mediante el ajuste del proyecto de Google. Google documenta cómo activar y desactivar el registro del proyecto en AI Studio. Si lo desactivas, comprueba el resultado con solicitudes sintéticas antes de usar prompts sensibles. En nuestras pruebas, el almacenamiento estaba activado; no medimos el comportamiento con el ajuste desactivado.
El control por solicitud sigue siendo válido en la API nativa GenerateContent de Google, donde un valor de store admitido prevalece sobre el ajuste del proyecto. El gateway no garantiza compatibilidad específica con Google para ese parámetro en la ruta compatible con Chat probada aquí. Los resultados siguientes explican por qué recomendamos la configuración del backend para controlar esta integración.
¿Qué ha cambiado en el almacenamiento de solicitudes de Gemini?
Los nuevos proyectos de pago de Gemini Developer API ahora almacenan las solicitudes Generate Content, salvo que quien hace la llamada o el ajuste del proyecto desactiven el almacenamiento. Los proyectos creados antes del 26 de octubre mantienen su configuración. Crear una clave nueva en un proyecto antiguo no crea un proyecto nuevo ni determina qué valor predeterminado de registro se aplica. Google documenta el cambio en sus notas de la versión del 26 de octubre.
La propiedad store de la solicitud tiene prioridad sobre el valor predeterminado del proyecto. La guía de registro cubre las llamadas Generate Content síncronas, en streaming y por lotes, incluidas las realizadas mediante la interfaz de Google compatible con OpenAI. Los registros almacenados en el proyecto tienen un plazo de conservación predeterminado de 55 días, configurable a 7, 14, 28 o 55 días. Guardar un registro en un conjunto de datos cambia ese ciclo de vida.
El almacenamiento de solicitudes también es independiente del uso para entrenamiento y de los registros de seguridad. Las condiciones del servicio de pago de Google indican que los prompts y las respuestas de pago no se usan para mejorar sus productos, y describen una conservación limitada por motivos de seguridad y protección. Desactivar el registro de la aplicación afecta a un mecanismo de almacenamiento concreto.
¿Puede un endpoint Custom llamar a Gemini Developer API?
El flujo aislado del endpoint Custom de Synthorai llamó correctamente a Gemini 3.5 Flash-Lite mediante el endpoint de Google compatible con Chat cuando se omitió store. Google devolvió HTTP 200 y OK, y el gateway devolvió HTTP 200 al cliente. Con store=true o store=false explícitos en el nivel superior, Google devolvió HTTP 400, lo que indica que la solicitud no era válida.
El entorno de pruebas aislado usó estos valores de configuración del endpoint Custom:
| Ajuste | Valor |
|---|---|
| Tipo de API del endpoint | OpenAI Chat Completions (openai_chat) |
| URL base de Google | https://generativelanguage.googleapis.com/v1beta/openai |
| Credencial | Clave existente de Gemini Developer API, enviada mediante autenticación Bearer |
| Lista de modelos | Solo gemini-3.5-flash-lite |
| Fallback a la plataforma | Desactivado |
El componente de captura confirmó que las solicitudes del cliente en formato Chat conservaban cada booleano explícito en el JSON de salida. El error de Google fue Invalid JSON payload received. Unknown name "store": Cannot find field. Este resultado se refiere al campo de nivel superior de Chat; no demuestra que todas las posibles extensiones específicas de Google carezcan de soporte.
La matriz síncrona final muestra cómo afectó el formato de la solicitud del cliente a su transmisión:
| Formato de solicitud del cliente | store de entrada | store de Chat saliente | HTTP de Google / cliente | Registro en AI Studio |
|---|---|---|---|---|
| Chat | true | true | 400 / 400 | Sin respuesta generada |
| Chat | false | false | 400 / 400 | Sin respuesta generada |
| Chat | Omitido | Omitido | 200 / 200 | Visible |
| Gemini nativo | true | Omitido | 200 / 200 | Visible |
| Gemini nativo | false | Omitido | 200 / 200 | Visible |
| Gemini nativo | Omitido | Omitido | 200 / 200 | Visible |
Cada fila representa una solicitud sintética al mismo modelo y proyecto de pago. Tras las llamadas, la lista de todos los conjuntos de datos de AI Studio, sin filtros, mostraba los marcadores exactos de los cuatro casos correctos, incluido el de formato nativo con store=false. El almacenamiento de GenerateContent del proyecto estaba activado. La conversión del formato nativo a Chat eliminó el indicador, de modo que la solicitud llegó a Google sin la exclusión solicitada y apareció en el registro de la aplicación.
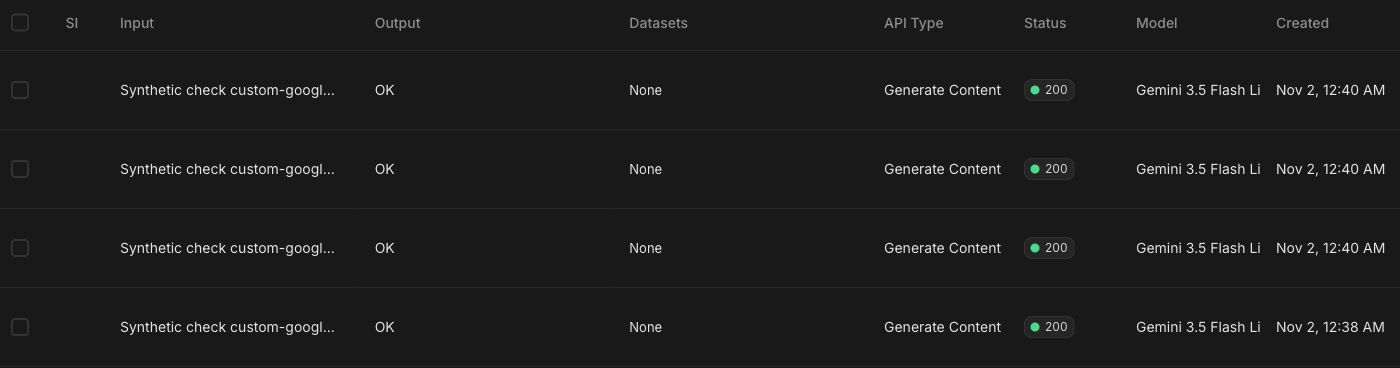
Las celdas de entrada de la captura están truncadas; cotejamos cada marcador completo en la lista de la interfaz. Sus tres primeras filas corresponden al formato nativo con el campo omitido, false y true, seguidas de Chat con el campo omitido. Esto verifica la visibilidad de estos casos en el registro de la aplicación, no todos los mecanismos de conservación de Google.
Ejecutamos estas pruebas el 1 de noviembre de 2026 (UTC), con un proyecto de pago existente y prompts sintéticos. El entorno aislado del gateway proporcionaba una identidad de usuario y espacio de trabajo de prueba, además de almacenamiento temporal cifrado para las credenciales. Un componente de captura local reenviaba a Google por HTTPS el cuerpo de salida y la credencial Bearer del cliente sin modificarlos. La configuración de la consola de producción, las comprobaciones de las URL públicas de destino, la autenticación del cliente y el streaming quedaron fuera de la prueba.
¿Funciona store=false en la Developer API nativa?
Las llamadas directas a GenerateContent nativo con Gemini 3.5 Flash-Lite aceptaron tanto store=true como store=false. Cada una de las dos solicitudes devolvió HTTP 200, un ID de respuesta y 32 tokens de entrada más 1 token de salida. Unos 13 minutos después, la lista completa de AI Studio mostraba el marcador de true y la salida OK; el marcador de false no aparecía. Esta prueba de control con ambos valores muestra por qué hay que verificar por separado las interfaces nativa y compatible con Chat.

En las llamadas REST nativas, store es un booleano de nivel superior, separado de los parámetros de generación de generationConfig. La referencia REST define esa estructura. Este ejemplo es una solicitud de control enviada directamente a Google, independiente de la configuración BYOK del gateway:
import json
import os
import secrets
import urllib.request

marker = "storage-check-" + secrets.token_hex(8)
body = {
    "contents": [{"role": "user", "parts": [
        {"text": f"Synthetic request {marker}. Reply only OK."}
    ]}],
    "generationConfig": {"maxOutputTokens": 16},
    "store": False,
}
request = urllib.request.Request(
    "https://generativelanguage.googleapis.com/v1beta/"
    "models/gemini-3.5-flash-lite:generateContent",
    data=json.dumps(body).encode(),
    headers={"Content-Type": "application/json",
             "x-goog-api-key": os.environ["GEMINI_API_KEY"]},
    method="POST",
)
with urllib.request.urlopen(request, timeout=30) as response:
    result = json.load(response)
print({"marker": marker, "response_id": result.get("responseId"),
       "usage": result.get("usageMetadata")})
Busca el marcador en los registros del proyecto autorizado después de la solicitud. Usa un control positivo con true antes de interpretar la ausencia del registro con el marcador de false. HTTP 200 confirma que la solicitud se aceptó; la observación del registro confirma su visibilidad en el registro de aplicación examinado.
El proyecto de pago es anterior al 26 de octubre y tenía activado el almacenamiento de GenerateContent, con un plazo de conservación de 55 días indicado en la interfaz. No cambiamos ninguno de los dos ajustes. Los detalles de los registros individuales no se cargaban en AI Studio, por lo que las observaciones se basaron en el prompt, la salida, el modelo, el estado y la marca de tiempo de la lista completa. Estas observaciones se refieren a los registros de la aplicación, no a todos los mecanismos de conservación de Google.
¿Qué verificaron las pruebas de control locales?
Nueve casos con el componente de captura local cubrieron los formatos de solicitud Chat, Responses y Gemini nativo, cada uno con store en true, false y omitido. Chat y Responses conservaron los booleanos explícitos; la conversión de Gemini nativo a Chat los omitió. Estas pruebas usaron credenciales de cliente sintéticas y receptores locales, sin llamadas a Google.
Otros dos casos usaron una respuesta HTTP 503 controlada del endpoint del cliente. Con el fallback desactivado, el cliente recibió 503 y no hubo ningún intento en la plataforma. Con el fallback activado, un intento simulado en la plataforma devolvió 200. Esto comprueba un escenario de fallo, no todas las condiciones de fallback ni del ciclo de vida de las credenciales.
¿Puede el fallback cambiar el tratamiento de datos del proyecto?
El fallback puede enviar una solicitud con credenciales cuyo proyecto tenga otros ajustes. Para una carga de trabajo que deba quedar vinculada a un proyecto, ese cambio debe formar parte de la política configurada y de su verificación.
El ajuste documentado de Synthorai para endpoints Custom, Fallback automático a créditos de Synthorai, determina si la plataforma puede responder cuando falla ese endpoint. La implementación también distingue entre un fallo del proveedor con una clave válida para la solicitud y la ausencia de una clave o su falta de validez para esa solicitud. Son rutas distintas dentro del sistema.
| Escenario | Qué verificar |
|---|---|
| Una credencial de cliente configurada recibe un error del proveedor | Si el fallback permitido se mantiene dentro del conjunto de credenciales y servicios aprobados |
| Se elimina o desactiva la clave | A dónde va la siguiente solicitud; la guía de BYOK documenta el fallback a credenciales compartidas tras eliminar una clave |
| El modelo queda fuera del filtro de modelos de la clave | Si se rechaza la llamada o se usa otra credencial |
| La resolución de credenciales no está disponible | Si el sistema rechaza la llamada o aplica su fallback de disponibilidad |
| La solicitud incluye expresamente un segundo modelo | Si ese modelo dispone de una credencial y un servicio aprobados de forma independiente |
Si una carga de trabajo debe permanecer en un único proyecto, verifica que se rechace siempre que no haya una credencial y un servicio aprobados disponibles. Desactivar únicamente el fallback por fallos del proveedor no garantiza ese comportamiento para todas las filas de esta tabla.
¿Qué debes verificar antes de pasar a producción?
Para herramientas de desarrollo cuyos prompts puedan aparecer en los registros de AI Studio, la ruta probada con un endpoint Custom de la Developer API completó las solicitudes cuando se omitió store. Configura sus credenciales, lista de modelos y política de fallback en la consola del gateway, y revisa el ajuste de registro del proyecto de Google asociado.
Para cargas de trabajo que requieran desactivar el registro de la aplicación, recomendamos el control de proyecto documentado por Google para esta integración con el gateway. Verifica el comportamiento con ese control desactivado en tu proyecto; esa configuración no formó parte de nuestro experimento. No elimines un campo store=false rechazado dando por hecho que la solicitud mantendrá el mismo comportamiento de privacidad.
Para cargas de trabajo vinculadas a un proyecto o con datos sensibles, verifica también la titularidad de las credenciales y todos los destinos de fallback, y revisa la conservación por seguridad, las cachés y los registros de la nube. Vertex requiere una revisión independiente de sus propios controles. La configuración BYOK por sí sola no certifica esas condiciones.
Registra un marcador sintético, el proyecto y servicio de destino, el campo de almacenamiento final y el ID de respuesta del proveedor, cuando esté disponible. Correlaciona estos datos con los registros del proveedor. Una etiqueta final de facturación BYOK no permite determinar el destino de todos los intentos anteriores.
Para revisar la cadena de procesamiento completa, consulta conservación de datos de LLM y ZDR. Para correlacionar solicitudes, consulta trazas y sesiones.
Preguntas frecuentes
¿Gemini BYOK desactiva el registro de solicitudes?
Gemini BYOK se configura en la consola del gateway para seleccionar las credenciales del cliente. El registro sigue dependiendo de los ajustes del proyecto del servicio utilizado y de las opciones por solicitud que este admita. Revisa el servicio de destino y su configuración de registro.
¿Debo configurar BYOK mediante parámetros de la solicitud de inferencia?
Configura Synthorai BYOK desde la consola y envía después las llamadas de inferencia habituales con la clave de API del gateway. La entrada estándar de Google en el almacén de credenciales apunta a Vertex; los endpoints Custom de la Developer API se configuran por separado. Ni una clave de Google ni store=false en el cuerpo de una solicitud de inferencia sustituyen esa configuración. Configura por separado el almacenamiento de solicitudes en el proyecto de Google utilizado.
¿store=false significa conservación cero de datos?
El ajuste nativo de Gemini store=false controla el almacenamiento de solicitudes de la aplicación. La conservación por seguridad del proveedor, las cachés y otros estados tienen reglas propias, por lo que el indicador por sí solo no garantiza la conservación cero de datos en todo el recorrido de la solicitud.
¿Desactivar el fallback garantiza que todas las solicitudes permanezcan en mi proyecto?
El interruptor de fallback por fallos del proveedor cubre una parte de la decisión. La ausencia de credenciales, las credenciales no válidas para la solicitud y las cadenas explícitas de modelos necesitan comprobaciones independientes. Exige comprobar que se rechaza la solicitud siempre que una carga de trabajo vinculada a un proyecto no disponga de una credencial y un servicio aprobados.