
Gemini BYOK를 사용해도 Google 요청 저장은 꺼지지 않는다
목차
- BYOK, Vertex, Developer API는 어떤 관계인가?
- BYOK와 요청 저장은 어디서 설정해야 하나?
- Gemini 요청 저장에서 무엇이 바뀌었나?
- Custom 엔드포인트로 Gemini Developer API를 호출할 수 있나?
- 네이티브 Developer API에서는 store=false가 작동하나?
- 로컬 대조 테스트에서는 무엇을 확인했나?
- fallback이 프로젝트의 데이터 처리 방식을 바꿀 수 있나?
- 프로덕션 도입 전에 무엇을 검증해야 하나?
- 자주 묻는 질문
- Gemini BYOK를 사용하면 요청 로깅이 꺼지나?
- 추론 요청 매개변수로 BYOK를 구성해야 하나?
- store=false는 데이터 무보관을 뜻하나?
- fallback을 끄면 모든 요청이 내 프로젝트 안에서 처리되나?
Gemini BYOK(bring your own key)는 고객 인증 정보를 선택하는 기능이지, 요청 저장을 끄는 기능이 아니다. 이번에 테스트한 게이트웨이 경로에서는 Synthorai 콘솔에서 BYOK를 구성하고, 연결된 Google 프로젝트에서 저장 정책을 설정해야 한다. Google의 Chat 호환 API는 최상위 store=false를 거부했다. 네이티브 Gemini 요청을 Chat 형식으로 변환할 때는 이 필드가 누락됐다.
TL;DR
- Gemini는 모델 제품군이다. Gemini Developer API와 Vertex AI는 이 모델들을 호출하는 별개의 Google 서비스 경로다.
- Synthorai의 기본 Google BYOK 항목은 Vertex를 대상으로 한다. 별도로 구성한 Custom 엔드포인트로는 Developer API의 Chat 호환 인터페이스를 호출할 수 있다.
- 게이트웨이 인증 정보와 fallback은 Synthorai 콘솔에서, Developer API 프로젝트 로깅은 Google AI Studio에서 설정한다.
- 게이트웨이를 통한 동기 요청 6건을 테스트했다. Chat 요청에 저장 여부를 명시한 boolean 값을 넣으면 400이 반환됐다. 네이티브 요청을 Chat으로 변환하면 boolean 값이 누락됐고, 성공한 요청은 AI Studio 로그에 나타났다.
BYOK, Vertex, Developer API는 어떤 관계인가?
BYOK는 게이트웨이가 누구의 인증 정보를 사용하는지를 나타낸다. Vertex AI와 Gemini Developer API는 요청을 받는 Google 서비스를 가리킨다. 모델 이름에 Gemini가 들어 있다고 해서 서비스나 저장 정책을 알 수는 없다.
| Google 서비스 | Google API 호스트 | Synthorai 구성 | 확인할 저장 제어 설정 |
|---|---|---|---|
| Vertex AI의 Gemini | aiplatform.googleapis.com, 리전별 호스트 포함 | Vertex로 표시된 기본 Google BYOK 항목과 Vertex 사용 권한이 있는 인증 정보 | 선택한 Google Cloud 프로젝트의 서비스별 로깅 및 보관 설정 |
| Gemini Developer API | generativelanguage.googleapis.com | Google의 OpenAI 호환 인터페이스와 Developer API 키를 사용하는 별도 Custom 엔드포인트 | AI Studio 프로젝트 로깅, 실제 API 인터페이스가 지원하는 요청별 옵션 |
Custom 엔드포인트는 게이트웨이 설정이지, 세 번째 Google 서비스가 아니다. 대상 URL, API 형식, 고객 키, 모델 목록을 지정하는 설정이다. Google의 Chat 호환 인터페이스는 Developer API에 접근하는 인터페이스 중 하나다. 네이티브 GenerateContent 인터페이스는 요청 형식이 다르다.
기본 Vertex BYOK 항목에는 Gemini Developer API 키 전용 입력란이 없다. Vertex에서 흔히 사용하는 Google Cloud 서비스 계정은 프로젝트 권한을 가진 애플리케이션 ID다. Developer API 키는 다른 서비스 구성을 식별한다. 선택한 대상에 대한 권한이 있는 인증 정보를 사용해야 한다.
아래 실험은 Developer API를 대상으로 한다. Vertex는 Google의 서비스별 보관 제어 설정을 확인해야 한다. Developer API의 로깅 변경 사항만으로 Vertex의 동작을 판단할 수는 없다.
BYOK와 요청 저장은 어디서 설정해야 하나?
Synthorai 콘솔에서 고객 인증 정보를 구성한 뒤, 선택한 Google 서비스의 콘솔에서 저장 설정을 확인한다. 두 설정은 요청 경로의 서로 다른 부분을 제어한다.
| 위치 | 설정 항목 |
|---|---|
| Synthorai 콘솔, BYOK | 고객 인증 정보 또는 Custom 엔드포인트, 사용할 모델, 활성화 상태, fallback 정책 |
| Google AI Studio, Developer API 프로젝트 | GenerateContent 요청 저장 및 로그 보관 기간 |
| Google Cloud, Vertex 프로젝트 | 해당 서비스의 로깅 및 보관 설정 |
BYOK 가이드에 따라 게이트웨이를 구성한다. 이후 애플리케이션은 게이트웨이 API 키로 일반적인 추론 요청을 보낸다. Custom 엔드포인트의 모델 목록은 명시적으로 지정해야 한다. 문서에 따르면 빈 목록은 모든 모델의 요청을 해당 엔드포인트로 보낸다. 플랫폼 별칭과 다를 수 있으므로 해당 엔드포인트가 허용하는 모델 이름을 사용한다.
이번에 테스트한 Developer API Custom 엔드포인트 경로에서는 Google 프로젝트 설정으로 애플리케이션 로그 정책을 지정한다. Google은 AI Studio에서 프로젝트 로깅을 켜고 끄는 방법을 문서로 제공한다. 로깅을 끈다면 민감한 프롬프트를 사용하기 전에 합성 요청으로 결과를 확인해야 한다. 이번 테스트에서는 저장이 켜진 상태를 관찰했으며, 꺼진 상태는 측정하지 않았다.
Google의 네이티브 GenerateContent API에서는 요청별 제어가 유효하다. 지원되는 store 값이 프로젝트 설정보다 우선한다. 이번에 테스트한 Chat 호환 경로에서 게이트웨이는 이 매개변수에 대한 Google 전용 호환성을 보장하지 않는다. 아래 결과는 이 연동에서 백엔드 설정을 권장하는 이유를 보여 준다.
Gemini 요청 저장에서 무엇이 바뀌었나?
이제 새 유료 Gemini Developer API 프로젝트는 호출자나 프로젝트 설정에서 저장을 끄지 않으면 Generate Content 요청을 저장한다. 10월 26일 이전에 생성된 프로젝트는 기존 설정을 유지한다. 기존 프로젝트 안에서 새 키를 만들어도 새 프로젝트가 생기는 것은 아니며, 어떤 기본 로깅 설정이 적용되는지도 키 생성만으로는 알 수 없다. Google은 10월 26일 릴리스 노트에 이 변경 사항을 명시했다.
요청별 store 속성은 프로젝트 기본값보다 우선한다. 로깅 가이드는 Google의 OpenAI 호환 인터페이스를 통한 호출을 포함해 동기, streaming, batch Generate Content 호출을 다룬다. 저장된 프로젝트 로그의 기본 보관 기간은 55일이며, 7일, 14일, 28일, 55일 중에서 설정할 수 있다. 로그를 데이터셋에 저장하면 이 수명 주기가 달라진다.
요청 저장은 학습 목적의 사용이나 보안 로깅과도 별개다. Google의 유료 서비스 약관은 유료 프롬프트와 응답을 제품 개선에 사용하지 않는다고 명시하면서, 안전 및 보안 목적의 제한적인 보관도 설명한다. 애플리케이션 로그를 끄는 것은 특정 저장 방식 하나를 제어하는 조치다.
Custom 엔드포인트로 Gemini Developer API를 호출할 수 있나?
격리된 Synthorai Custom 엔드포인트 파이프라인에서 store를 생략하자 Google의 Chat 호환 엔드포인트를 통해 Gemini 3.5 Flash-Lite를 정상 호출했다. Google은 HTTP 200과 OK를 반환했고, 게이트웨이도 클라이언트에 HTTP 200을 반환했다. 최상위에 store=true 또는 store=false를 명시하면 Google은 요청이 유효하지 않다는 의미의 HTTP 400을 반환했다.
격리된 테스트 환경에서는 Custom 엔드포인트를 다음과 같이 설정했다.
| 설정 | 값 |
|---|---|
| 엔드포인트 API 유형 | OpenAI Chat Completions (openai_chat) |
| Google 기본 URL | https://generativelanguage.googleapis.com/v1beta/openai |
| 인증 정보 | 기존 Gemini Developer API 키, Bearer 인증으로 전송 |
| 모델 목록 | gemini-3.5-flash-lite만 지정 |
| 플랫폼 fallback | 비활성화 |
기록 도구로 확인한 결과, Chat 형식의 클라이언트 요청에 명시한 boolean 값은 외부로 전송되는 JSON에도 그대로 남아 있었다. Google의 오류는 Invalid JSON payload received. Unknown name "store": Cannot find field.였다. 이 결과는 Chat의 최상위 필드에 관한 것이다. 가능한 모든 Google 전용 확장이 지원되지 않는다는 뜻은 아니다.
최종 동기 테스트 결과는 클라이언트 요청 형식에 따라 전송 내용이 어떻게 달라졌는지 보여 준다.
| 클라이언트 요청 형식 | 입력 store | 전송된 Chat store | Google / 클라이언트 HTTP | AI Studio 로그 |
|---|---|---|---|---|
| Chat | true | true | 400 / 400 | 생성된 응답 없음 |
| Chat | false | false | 400 / 400 | 생성된 응답 없음 |
| Chat | 생략 | 생략 | 200 / 200 | 표시됨 |
| 네이티브 Gemini | true | 생략 | 200 / 200 | 표시됨 |
| 네이티브 Gemini | false | 생략 | 200 / 200 | 표시됨 |
| 네이티브 Gemini | 생략 | 생략 | 200 / 200 | 표시됨 |
각 행은 동일한 모델과 유료 프로젝트에 보낸 합성 요청 1건을 나타낸다. 호출 후 AI Studio에서 필터를 적용하지 않은 전체 데이터셋 목록을 확인하자, 성공한 4건 모두의 고유 마커가 정확히 표시됐다. 네이티브 형식의 store=false 요청도 포함됐다. 프로젝트의 GenerateContent 저장 설정은 켜져 있었다. 네이티브 형식을 Chat으로 변환하면서 플래그가 빠졌고, 요청한 저장 거부 설정 없이 Google에 전달되어 애플리케이션 로그에 나타났다.
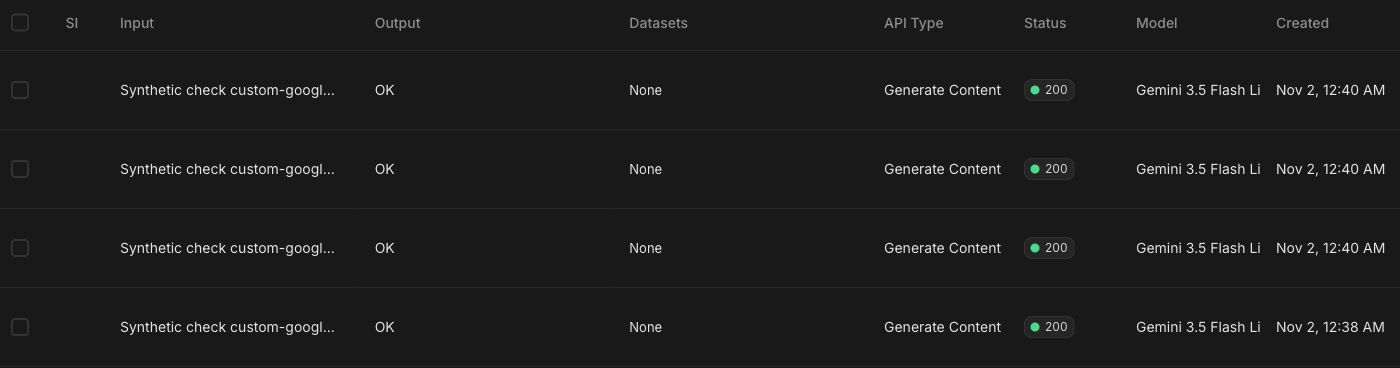
스크린샷의 입력 셀은 잘려 보이지만, 실제 목록에서는 각 마커 전체가 일치하는지 확인했다. 처음 3개 행은 네이티브 요청에서 각각 생략, false, true를 지정한 경우이며, 그다음 행은 Chat 요청에서 생략한 경우다. 이는 해당 요청들이 애플리케이션 로그에 표시됐다는 검증이지, Google의 모든 보관 방식을 검증한 결과는 아니다.
테스트는 2026년 11월 1일(UTC)에 기존 유료 프로젝트와 합성 프롬프트로 진행했다. 격리된 게이트웨이 환경은 테스트용 사용자/워크스페이스 ID와 임시 암호화 인증 정보 저장소를 제공했다. 로컬 기록 도구는 외부로 전송되는 본문과 고객 Bearer 인증 정보를 변경하지 않고 HTTPS로 Google에 전달했다. 프로덕션 콘솔 설정, 공개 대상 URL 검사, 클라이언트 인증, streaming은 이번 테스트 범위에 포함하지 않았다.
네이티브 Developer API에서는 store=false가 작동하나?
Gemini 3.5 Flash-Lite에 대한 직접 네이티브 GenerateContent 호출은 store=true와 store=false를 모두 허용했다. 두 요청 모두 HTTP 200, 응답 ID, 입력 32 token과 출력 1 token을 반환했다. 약 13분 뒤 AI Studio 전체 목록에서 true 마커와 OK 출력을 확인했지만, false 마커는 없었다. 이 대조 실험은 네이티브 인터페이스와 Chat 호환 인터페이스를 따로 검증해야 하는 이유를 보여 준다.

네이티브 REST 호출에서 store는 최상위 boolean 필드이며, generationConfig 안의 생성 매개변수와는 별개다. REST 레퍼런스에 이 구조가 정의되어 있다. 다음 예제는 게이트웨이 BYOK 설정과 별개로 Google에 직접 보내는 대조용 요청이다.
import json
import os
import secrets
import urllib.request

marker = "storage-check-" + secrets.token_hex(8)
body = {
    "contents": [{"role": "user", "parts": [
        {"text": f"Synthetic request {marker}. Reply only OK."}
    ]}],
    "generationConfig": {"maxOutputTokens": 16},
    "store": False,
}
request = urllib.request.Request(
    "https://generativelanguage.googleapis.com/v1beta/"
    "models/gemini-3.5-flash-lite:generateContent",
    data=json.dumps(body).encode(),
    headers={"Content-Type": "application/json",
             "x-goog-api-key": os.environ["GEMINI_API_KEY"]},
    method="POST",
)
with urllib.request.urlopen(request, timeout=30) as response:
    result = json.load(response)
print({"marker": marker, "response_id": result.get("responseId"),
       "usage": result.get("usageMetadata")})
요청 후에는 해당 키에 권한이 부여된 프로젝트의 로그에서 마커를 확인한다. false 마커 로그가 없다는 사실을 해석하기 전에, true를 지정한 양성 대조군부터 확인해야 한다. HTTP 200은 요청이 수락됐음을 뜻한다. 로그 확인으로 알 수 있는 것은 관찰한 애플리케이션 로그 안에서의 표시 여부다.
이 유료 프로젝트는 10월 26일 이전에 생성됐으며, GenerateContent 저장이 켜져 있었다. 표시된 보관 기간은 55일이었다. 두 설정 모두 변경하지 않았다. AI Studio의 개별 로그 상세 화면이 로드되지 않아, 전체 목록에 표시된 프롬프트, 출력, 모델, 상태, 타임스탬프를 기준으로 관찰했다. 이 결과는 애플리케이션 로그에 관한 것이며, Google의 모든 보관 방식을 다루지는 않는다.
로컬 대조 테스트에서는 무엇을 확인했나?
로컬 기록 도구로 Chat, Responses, 네이티브 Gemini 요청 형식을 각각 store가 true, false, 생략인 경우로 나눠 총 9건 테스트했다. Chat과 Responses는 명시한 boolean 값을 유지했고, 네이티브 Gemini에서 Chat으로 변환하면 값이 누락됐다. 이 테스트는 합성 고객 인증 정보와 로컬 수신 서버를 사용했으며, Google을 호출하지 않았다.
추가 2건에서는 고객 엔드포인트가 HTTP 503을 반환하도록 제어했다. fallback을 끄면 클라이언트는 503을 받았고 플랫폼 호출 시도는 0건이었다. fallback을 켜면 플랫폼 호출 스텁이 1회 실행되어 200을 반환했다. 이는 실패 시나리오 하나를 확인한 결과이며, 인증 정보 수명 주기나 fallback의 모든 조건을 검증한 것은 아니다.
fallback이 프로젝트의 데이터 처리 방식을 바꿀 수 있나?
fallback은 프로젝트 설정이 다른 인증 정보로 요청을 보낼 수 있다. 특정 프로젝트 안에서만 처리해야 하는 워크로드라면 이런 전환도 정책에 명시하고 검증해야 한다.
Synthorai 문서의 Custom 엔드포인트 설정인 Synthorai 크레딧으로 자동 fallback 은 해당 엔드포인트 실패 후 플랫폼이 대신 응답할 수 있는지를 결정한다. 구현에서도 사용 가능한 키가 업스트림에서 실패한 경우와 키가 없거나 사용 조건에 맞지 않는 경우를 구분한다. 시스템 안에서 서로 다른 경로로 처리된다.
| 시나리오 | 확인할 사항 |
|---|---|
| 구성된 고객 인증 정보로 호출했으나 업스트림 오류 발생 | 허용된 fallback이 승인된 인증 정보와 서비스 범위를 벗어나지 않는지 |
| 키가 삭제되거나 비활성화됨 | 다음 요청이 어디로 가는지. BYOK 가이드에는 키 삭제 후 공유 인증 정보로 fallback한다고 명시되어 있음 |
| 모델이 키의 모델 필터 범위 밖에 있음 | 호출이 거부되는지, 다른 인증 정보를 사용하는지 |
| 인증 정보를 결정할 수 없음 | 시스템이 호출을 거부하는지, 가용성을 위한 fallback 동작을 따르는지 |
| 요청에 두 번째 모델이 명시됨 | 해당 모델에 독립적으로 승인된 인증 정보와 서비스가 있는지 |
하나의 프로젝트 안에서만 처리해야 하는 워크로드라면, 승인된 인증 정보와 서비스를 사용할 수 없을 때마다 요청이 거부되는지 확인해야 한다. 업스트림 실패 시 fallback을 끄는 것만으로는 이 표의 모든 경우에 그런 동작이 보장된다고 볼 수 없다.
프로덕션 도입 전에 무엇을 검증해야 하나?
프롬프트가 AI Studio 로그에 표시되어도 되는 개발 도구라면, 이번에 테스트한 Developer API Custom 엔드포인트 경로에서 store를 생략했을 때 요청이 완료됐다. 게이트웨이 콘솔에서 인증 정보, 모델 목록, fallback 정책을 구성하고 연결된 Google 프로젝트의 로깅 설정을 확인한다.
애플리케이션 로깅을 꺼야 하는 워크로드라면, 이 게이트웨이 연동에서는 Google이 문서로 제공하는 프로젝트 제어 설정을 권장한다. 프로젝트에서 로깅을 끈 뒤 실제 동작을 검증해야 한다. 이 설정은 이번 실험에 포함하지 않았다. 거부된 store=false 필드를 제거한 뒤에도 개인정보 처리 방식이 같을 것이라고 가정해서는 안 된다.
특정 프로젝트 안에서 처리해야 하거나 민감한 데이터를 다루는 워크로드라면 인증 정보의 소유자와 모든 fallback 대상도 검증하고, 보안 목적의 보관, 캐시, 클라우드 로깅을 검토해야 한다. Vertex는 자체 제어 설정을 별도로 검토해야 한다. BYOK 구성만으로 이런 조건이 충족됐다고 판단할 수는 없다.
합성 마커, 대상 프로젝트/서비스, 최종 저장 필드, 제공되는 경우 공급자의 응답 ID를 기록한다. 이를 공급자 로그와 대조한다. 최종 BYOK 과금 라벨만으로는 그 전에 발생한 모든 시도의 목적지를 알 수 없다.
전체 처리 경로는 LLM 데이터 보관과 ZDR을 참고한다. 요청 간 연관 관계를 추적하는 방법은 트레이스와 세션을 참고한다.
자주 묻는 질문
Gemini BYOK를 사용하면 요청 로깅이 꺼지나?
Gemini BYOK는 게이트웨이 콘솔에서 고객 인증 정보를 선택하도록 구성한다. 로깅은 실제 서비스의 프로젝트 설정과 해당 서비스가 지원하는 요청별 옵션으로 제어한다. 대상 서비스와 로깅 구성을 확인해야 한다.
추론 요청 매개변수로 BYOK를 구성해야 하나?
Synthorai BYOK는 콘솔에서 구성하고, 이후 게이트웨이 API 키로 일반적인 추론 요청을 보낸다. 기본 Google 인증 정보 보관 항목은 Vertex를 대상으로 하며, Developer API Custom 엔드포인트는 따로 구성한다. 추론 요청 본문에 Google 키나 store=false를 넣어도 이 설정을 대체할 수 없다. 요청 저장은 실제 Google 프로젝트에서 별도로 설정한다.
store=false는 데이터 무보관을 뜻하나?
네이티브 Gemini의 store=false 설정은 애플리케이션 요청 저장을 제어한다. 공급자의 보안 목적 보관, 캐싱, 기타 상태 정보에는 별도 규칙이 적용된다. 따라서 이 플래그만으로 전체 요청 경로에서 데이터 무보관이 보장된다고 볼 수 없다.
fallback을 끄면 모든 요청이 내 프로젝트 안에서 처리되나?
업스트림 실패 시 fallback을 제어하는 스위치는 전체 판단 과정 중 일부만 다룬다. 인증 정보가 없거나 사용 조건에 맞지 않는 경우, 모델 체인이 명시된 경우는 따로 확인해야 한다. 특정 프로젝트 안에서만 처리해야 하는 워크로드에서는 승인된 인증 정보와 서비스를 사용할 수 없을 때 실제로 요청이 거부되는지 확인해야 한다.